
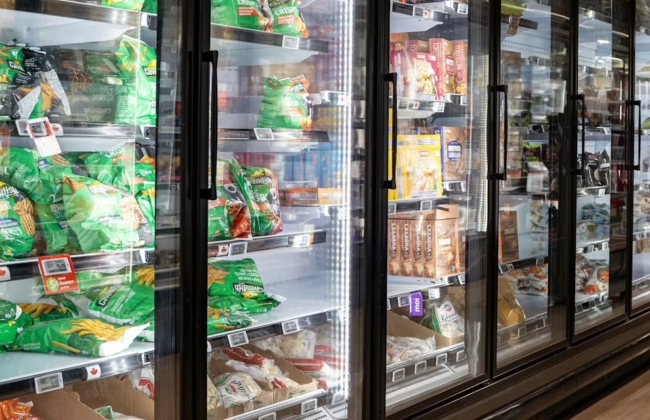

A finais de outubro alguén manipulou as neveiras e conxeladores de diferentes supermercados en Francia e Países Baixos para alterar a cadea de frío e estragar os alimentos perecedoiros que almacenaban. Nos primeiros días de novembro tiveron lugar incidentes parecidos en tendas e cadeas en Bélxica, Luxemburgo, Suecia, Finlandia, Irlanda, Estonia, Italia, Alemaña e Portugal.
Obviamente, a reacción inmediata tras todos estes incidentes consistiu en retirar da venda os produtos refrixerados e conxelados, refugar as existencias en mal estado, restablecer os sistemas de refrixeración e repoñer todos os alimentos que se botaron a perder.
O que hai detrás dese incidente masivo son ciberataques. Por norma xeral, cando pensamos neste tipo de accións imaxinámonos atacantes que acceden aos nosos datos privados sen permiso (como o noso número de teléfono ou o noso número de conta bancaria), ou que nos impiden entrar na páxina web do banco. Acordámonos con menos frecuencia dos ataques que afectan sistemas ciberfísicos ou a sistemas OT (Operational Technology, polas súas siglas en inglés). É dicir, a sistemas nos que procesadores, sensores, actuadores e redes están estreitamente vinculados a elementos físicos (como un frigorífico), de modo que se poida observar o mundo real e modificalo ou controlalo directamente.

Estes sistemas atópanse case sempre en fábricas, edificios ou grandes infraestruturas como aeroportos, centrais nucleares ou presas. Os ataques que os afectan teñen consecuencias que se observan directamente no mundo real. E isto é o que está a ocorrer en las últimas semanas en diferentes cadeas de supermercados europeas como Carrefour, Spar, ICA, Coop, Delhaize ou SuperValu.
Neveiras e conxeladores conectados a Internet
O primeiro que un se pregunta é: de verdade as neveiras e conxeladores deste tipo de establecementos están conectadas a internet? E a resposta é que si. As cadeas de frío dos supermercados modernos empregan controladores de refrixeración conectados á rede, xa sexa de xeito illado ou de xeito integrado coa xestión do resto de sistemas da tenda. Isto permite ao persoal supervisar a temperatura, axustar a configuración, recibir e verificar alarmas no caso de que algo falle e axustar a configuración dos equipos de forma remota sempre que sexa necesario.
Se revisamos os ciberataques dos últimos anos, observamos que non se trata dun feito illado. No pasado, atacantes externos accederon a través de internet a válvulas ou elementos mecánicos en plantas de potabilización de augas ou perforación petrolífera (mesmo en pistas de patinaxe sobre xeo), pechaduras electrónicas, cámaras de videovixilancia, controladores de ascensores, sistemas de rega agrícola ou de control de fontes urbanas, sinais de tráfico ou tecnoloxía asociada aos aparcamentos de coches.
Como puido pasar?
O risco xorde cando non só se expón a internet unha canle de actualización ou monitorización segura, senón unha interface de xestión completa que permite realizar todo tipo de tarefas de xeito remoto. Se un dispositivo pode realizar accións físicas (quentar, arrefriar, desbloquear, dosificar, bombear ou activar e desactivar algún elemento) deberíase procurar, sempre que sexa posible, que non estea exposto a internet directamente, senón conectado a redes internas moito máis protexidas e a las que é máis difícil acceder dende o exterior. É o que se coñece como segmentación de redes, e consiste en dividir unha rede informática grande en subredes ou zonas máis pequenas e independentes para controlar mellor o tráfico e reforzar a seguridade.
Se non queda máis remedio que dispoñer dunha interface web ou panel de acceso remoto na nube, na internet, debe estar protexido. Aínda que non se publicaron aínda análises forenses detalladas e definitivos dos incidentes dos últimos días, se nos guiamos polo que ocorre habitualmente, deberanse, con moita probabilidade, a dous tipos de causas.
Pobre xestión dos accesos
A primeira delas ten que ver cunha pobre xestión de identidades e accesos. Quen debería estar autorizado para acceder a unha interface de xestión completa das neveiras? Poucas persoas, que ademais teñen que poder identificarse, demostrar que son quen di ser e que teñen os permisos axeitados para facer o que solicitan cada vez que se conectan.
Se cando se conectan as neveiras nos supermercados ninguén cae na conta de que están a expoñer unha interface de xestión completa a internet e déixanse estes paneis cun usuario e contrasinal por defecto (por exemplo, os clásicos ADMIN e 1234), calquera que atope estas interfaces poderá entrar neles e facer o que queira; por exemplo, poñer o refrixerador en modo “desconxelar” ou subir a temperatura a 50 °C.
Outra opción é que non se habilitase o dobre factor de autenticación e confiara toda a seguridade a un contrasinal. Que pode non ser 1234, pero si ser débil (doado de adiviñar ou de “romper por forza bruta”). Ou talvez se vira exposta nunha brecha de datos.
Portas de entrada descoidadas
A segunda posibilidade, máis aló de contrasinais e accesos, ten que ver cunha pobre xestión do firmware. É dicir, do software que vén preinstalado de fábrica que se encarga de funcións básicas como o arranque ou a interacción co sistema operativo. En moitos casos vanse descubrindo vulnerabilidades nel, que os atacantes aprenden a explotar para conseguir os seus obxectivos.
Se ninguén está pendente de actualizar ou parchear este firmware para que se “pechen” posibles portas de entrada, ou se facelo é custoso porque implica apagar as neveiras e nunca é bo momento para facelo, os atacantes téñeno relativamente doado. Sobre todo hoxe en día, coa intelixencia artificial axudando en todas estas tarefas ofensivas.
O obxectivo detrás deste tipo de ciberataques
E por que alguén atacaría ás neveiras dos supermercados europeos? De momento ningún grupo reivindicou a autoría destes ataques. Podería haber intereses privados detrás, mafias que queren pedir rescates ou que foron contratadas para socavar a confianza na competencia. Pero ao ser ataques tan estendidos, que afectan a países e cadeas diferentes, xorde a sospeita de que alguén pretende perturbar operacións básicas con impacto na vida cotiá dos cidadáns, destruír existencias, provocar perdas económicas e socavar a confianza na subministración de alimentos.
Diferentes informes e declaracións expresaron preocupación ante a posibilidade de ataques híbridos apoiados por estados.
Que deben facer os supermercados a partir de agora? Para empezar, aprender do ocorrido e aplicar os principios de defensa en profundidade (redes segmentadas, nada de contrasinais por defecto, dobre factor de autenticación, actualización do firmware, etc.), mínimo privilexio (cada membro do persoal ten que acceder exclusivamente a aquilo que necesita para realizar o seu traballo) e mínima superficie de exposición (só deben quedar accesibles dende internet aqueles elementos nos que este acceso sexa estritamente necesario).
Para poder facer isto teñen que empezar por coñecer que teñen conectado, que ameazas lles afectan e que impactos poderían implicar se se materializasen. Con evidencia na man, non guiándose por intuicións.
Cláusula de divulgación: Marta Beltrán traballa como Digital Risk Lab Leader en WTW.